免费使用

苹果证书一键在线制作,工具完全免费:测试证书、ADHOC证书、上架证书、推送证书、P12证书、P8证书一键生成

ios信任自签名证书

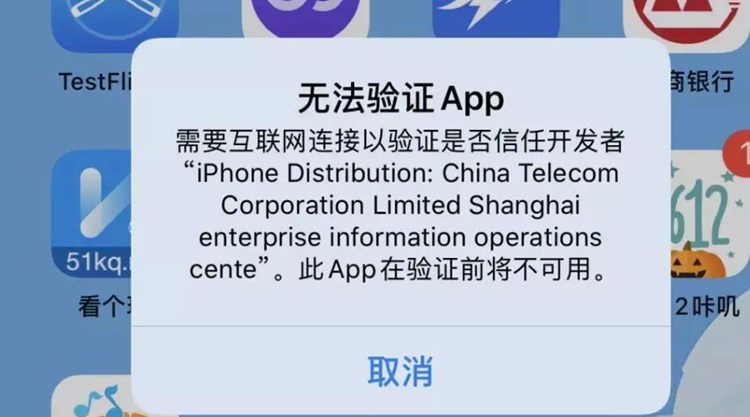
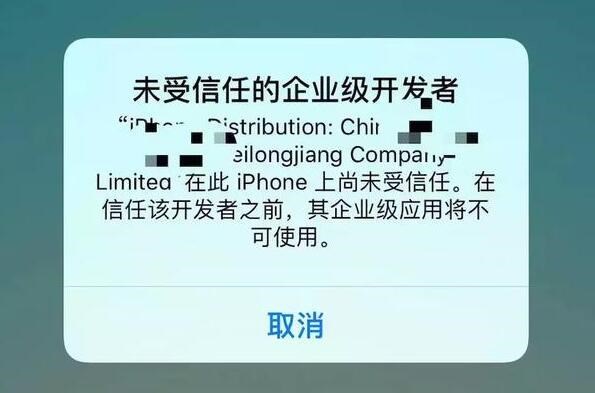
在iOS设备上,当我们使用HTTPS协议进行网络通信时,会涉及到证书的验证。一般情况下,我们会使用CA颁发的证书来保证通信的安全性。但是有时候我们需要在开发或测试环境下使用自签名证书,这种证书并不是由CA颁发的,而是我们自己生成的。在这种情况下,我们需要将自签名证书导入到iOS设备中,并信任该证书,才能够正常进行网络通信。

那么,如何导入和信任自签名证书呢?下面我们来详细介绍一下。

1. 生成自签名证书

首先,我们需要在本地生成自签名证书。这里我们以openssl工具为例来说明。

打开终端,输入以下命令:

```

openssl req -x509 -newkey rsa:2048 -nodes -keyout key.pem -out cert.pem -days 365

```

执行该命令后,会生成一个key.pem文件和一个cert.pem文件,分别为私钥和证书文件。

2. 将证书文件导入到iOS设备中

将生成的cert.pem证书文件发送到iOS设备上,可以通过邮件、AirDrop等方式进行。在iOS设备上,点击证书文件,系统会提示“安装配置文件”,点击“安装”即可将证书文件导入到设备中。

3. 手动信任证书

导入证书后,我们需要手动信任该证书。在iOS设备上,打开“设置”应用,选择“通用”->“关于本机”->“证书信任设置”,找到刚才导入的证书,将开关打开即可信任该证书。

4. 使用自签名证书进行网络通信

在iOS应用中,使用自签名证书进行网络通信时,需要在NSURLSessionConfiguration中配置证书信息。具体代码如下:

```

let config = URLSessionConfiguration.default

let trustPolicy = ServerTrustPolicy.pinCertificates(

certificates: [cert],

validateCertificateChain: true,

validateHost: true

)

let trustPolicies = [domain: trustPolicy]

let serverTrustPolicyManager = ServerTrustPolicyManager(policies: trustPolicies)

config.httpAdditionalHeaders = SessionManager.defaultHTTPHeaders

config.timeoutIntervalForRequest = 30

config.timeoutIntervalForResource = 30

config.urlCredentialStorage = nil

config.httpCookieStorage = nil

config.urlCache = nil

config.requestCachePolicy = .reloadIgnoringLocalAndRemoteCacheData

config.httpShouldSetCookies = false

config.httpShouldUsePipelining = false

config.httpCookieAcceptPolicy = .never

config.protocolClasses = [CustomURLProtocol.self]

config.requestCachePolicy = .reloadIgnoringLocalAndRemoteCacheData

config.serverTrustPolicyManager = serverTrustPolicyManager

let sessionManager = SessionManager(configuration: config)

```

其中,cert为导入的自签名证书,domain为要访问的域名。

至此,我们已经成功地将自签名证书导入到iOS设备中,并信任了该证书。在使用自签名证书进行网络通信时,需要在NSURLSessionConfiguration中配置证书信息。


相关知识:
苹果页面签名
苹果页面签名是一种保护网页内容完整性和安全性的技术手段,它可以确保用户在访问网页时获得的信息是经过验证和保证的。本文将详细介绍苹果页面签名的原理和实现方式。一、苹果页面签名的原理苹果页面签名的原理基于公钥加密技术,它使用数字证书来验证网页的身份和内容完整性
2023-04-07
苹果证书在线生成
苹果证书是用于在 iOS 设备上安装第三方应用程序的一种数字签名证书。对于开发者而言,生成苹果证书是非常重要的一步,因为只有通过苹果证书签名的应用程序才能在 App Store 上发布。本文将详细介绍苹果证书的原理以及如何在线生成苹果证书。一、苹果证书的原
2023-04-07
苹果手机受信任的证书
苹果手机受信任的证书是指在iOS系统中,经过苹果公司认证的数字证书,用于证明某个应用程序或网站的身份及可信度。这些证书是由经过认证的证书颁发机构(CA)颁发的,苹果手机会自动信任这些CA颁发的证书,从而确保所连接的应用程序或网站是安全可信的。证书的原理是基
2023-04-07
苹果不能信任证书了
在互联网上,数字证书是一种用于验证网站身份的工具。它们是由受信任的第三方机构颁发的,以确保网站是真实的,并且用户的数据在传输过程中是安全的。然而,在最近的一次事件中,苹果公司表示不再信任某些证书颁发机构,这引起了人们的关注。在本文中,我们将探讨这个问题的原
2023-04-07
苹果14
苹果14.4ipa签名安装工具,是一款可以帮助用户将未经过官方认证的应用程序(IPA文件)进行签名,并安装到设备上的工具。这类工具主要应用于iOS设备越狱后使用非官方应用的场景,因为苹果公司限制了iOS设备只能安装官方认证的应用,而越狱可以突破这个限制,但
2023-04-07
苹果11软件信任证书
苹果11软件信任证书是指在苹果11设备上安装的应用程序必须经过苹果公司的审核并获得苹果公司颁发的数字签名证书,才能被设备信任并安装。这个过程被称为“软件签名”,它确保了设备上安装的应用程序的安全性和可靠性。本文将介绍苹果11软件信任证书的原理和详细过程。一
2023-04-07
ios证书被封怎么办
iOS证书被封指的是苹果公司禁止某个开发者账号下的应用程序在App Store中发布或更新。这种情况通常是由于开发者账号涉及到违反苹果公司规定的行为,例如发布违禁内容、使用非法手段进行推广等。iOS开发者账号是开发者在苹果公司注册的账号,用于发布应用程序和
2023-04-07
ios证书多久能查到
iOS证书是用于在苹果设备上安装和运行应用程序的一种数字签名。它们由苹果公司颁发,可以确保应用程序的安全性和可信性。当开发人员提交应用程序时,他们需要使用证书来证明其身份并保证该应用程序是真实的。然而,申请iOS证书后,需要一定时间才能查到证书的状态。下面
2023-04-07
ios证书上限
iOS证书是iOS开发者必备的一种工具,通过证书可以将自己的应用程序上传到App Store或用于测试。但是,每个开发者账号只能创建有限数量的证书,这就是iOS证书上限。iOS证书上限的原理是,苹果公司为了保证iOS开发者账号的安全性,对每个开发者账号设置
2023-04-07
ios打包证书
iOS打包证书是iOS开发中必不可少的一项工作。它是苹果公司为了保证iOS应用程序的安全性而推出的一种机制。在iOS应用程序开发中,开发者必须使用苹果公司颁发的证书来打包应用程序,才能在真机上进行测试或发布到App Store。本文将详细介绍iOS打包证书
2023-04-07
ios打包签名是什么
iOS打包签名是指将iOS应用程序打包成ipa文件,并且对该文件进行数字签名的过程。在iOS系统中,只有经过签名的应用程序才能被安装和运行。这是为了保证应用程序的安全性,防止恶意软件的入侵和攻击。iOS打包签名的原理是基于公钥加密和私钥解密的原理。在iOS
2023-04-07
ios14
iOS 14.7.1信任证书是指在iOS 14.7.1系统中,用户可以通过信任证书的方式来确保设备上的应用程序和服务是安全的。在iOS中,信任证书是用于验证应用程序和服务的数字签名。它可以告诉设备,这个应用程序或服务是由可信任的开发者发布的,而不是由不可信
2023-04-07
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4